Veri ve yapay zekâ şirketi Veeam’in 2026 araştırmasına göre, fidye yazılımı saldırıları (ransomware attacks) nedeniyle verileri veya faaliyetleri etkilenen kurumların yalnızca %28’i, etkilenen verilerin tamamını geri getirebildi.
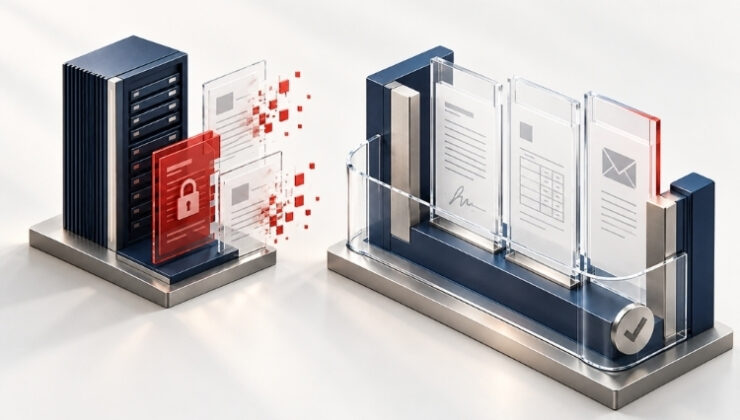
Dosyaların şifrelenerek erişime kapatıldığı ve yeniden açılması karşılığında para istendiği bu siber saldırılar, şirketlerin ve kurumların kritik kayıtlarını tehdit ediyor. TÜRKKEP’e göre sözleşme, fatura ve resmi yazışmalar gibi kritik bilgi ve belgelerin, değişmezlik garantisiyle e‑Saklama’da korunması, saldırı sonrasında bu kayıtlara erişimin sürdürülmesine ve belge kaybından kaynaklanan aksamaların azaltılmasına katkı sağlayabilir.
Saldırı sonrasında bilgisayar sistemlerinin yeniden çalışması, şirketin bütün kayıtlarına yeniden ulaşılabildiği anlamına gelmiyor. Veeam’in yayımladığı 2026 Veri Güveni ve Dayanıklılığı Raporu, dünya genelinde 900’den fazla üst düzey BT, güvenlik ve risk yöneticisinin yanıtlarına dayanan araştırmaya göre, fidye saldırıları nedeniyle faaliyetleri veya verileri etkilenen kuruluşların yalnızca %28’i verilerin tamamını geri getirebildiğini, %44’ünün ise verilerin dörtte üçünden azını geri alabildiğini gösteriyor.
Araştırmanın bulguları, siber olayların etkisinin bilgi teknolojileri birimiyle sınırlı kalmadığını gösteriyor. Siber olay yaşayan kuruluşların %42’si müşterilerine yönelik hizmetlerin aksadığını, %41’i ise mali kayıp yaşadığını veya gelirlerinin etkilendiğini bildirdi.
Fidye saldırılarının hizmetlere ve kurum bütçelerine etkisinin en bilinen örneklerinden biri, 2017’de yaşanan WannaCry saldırısıdır. İngiltere’de yaklaşık 20 bin hastane randevusu ve ameliyatının iptal edilmesine yol açan saldırının NHS’e toplam maliyeti 92 milyon sterlin, bunun 72 milyon sterlini veri ve sistemlerin yeniden işler hâle getirilmesine harcandı.
TÜRKKEP Ürün, Pazarlama ve Yapay Zekâ Direktörü Saygın Karabay, “Bir şirket için sözleşme, fatura veya resmi yazışma yapılan işin, verilen taahhüdün veya doğmuş bir hakkın kaydıdır. Siber saldırının ardından bilgisayarların ve iş uygulamalarının yeniden çalışır hâle gelmesi, bu kayıtların da eksiksiz olarak geri getirilebildiği anlamına gelmiyor.” dedi. Karabay, kritik kayıtların saldırı öncesinde ayrı bir saklama ortamına aktarılmasının belgeye erişim kaybının faaliyetler üzerindeki etkisini azaltabileceğini vurguladı.
Karabay, “E‑Saklama, elektronik arşivlerde bir belgenin saklanmasının yanı sıra içeriğinin değişmeden korunması ve gerektiğinde güvenilir biçimde sunulabilmesi de önem taşır. TÜRKKEP’in e‑Saklama hizmeti, KEP iletileri, e‑Faturalar, e‑Arşiv Faturalar, e‑Defter kayıtları ve diğer elektronik belgelerin değişmezlik garantisiyle muhafaza edilmesine, sadece yetkilendirilmiş kullanıcıların erişimine ve gerektiğinde kolayca ibraz edilmesine imkan sağlar.” açıklamasında bulundu.


 News